
⚙️ Configuració Automatitzada d'Enrutament
Persistència de rutes i configuració de xarxa a l'entorn virtualitzat
1 Justificació: Rutes temporals vs. Permanents
Quan configurem rutes manualment mitjançant comandes com ip route add, aquestes es guarden a la memòria volàtil del nucli de Linux. Això significa que es perdran tan bon punt l'equip es reiniciï o la interfície de xarxa es torni a aixecar.
Per què és necessari automatitzar-ho?
En un entorn de laboratori o servidor, no podem dependre d'un administrador que executi comandes manuals cada cop que s'encén l'equip. Per això, s'utilitzen diferents mecanismes de persistència:
- Fitxers de configuració de xarxa (Netplan/NetworkManager): És la manera nativa i recomanada en sistemes moderns. Es defineixen les rutes i IPs en fitxers YAML o perfils de connexió que s'apliquen a l'arrencada.
- Scripts d'arrencada (/etc/rc.local o systemd): Permet executar comandes antigues (com
ip route) just després que el sistema arrenqui. - Provisionament (Vagrant/Ansible): Eines d'Infraestructura com a Codi (IaC) que configuren les xarxes de forma automatitzada en desplegar la MV.
En el nostre cas, utilitzarem la configuració persistent del sistema (NetworkManager/firewalld) per assegurar que el router Rocky i la màquina amfitriona mantinguin l'accés sense intervenció manual.
2 Implementació: Configuració Persistent
El procés garanteix que el router i l'amfitrió mantinguin les regles d'enrutament i el tallafocs actius després d'un reinici.
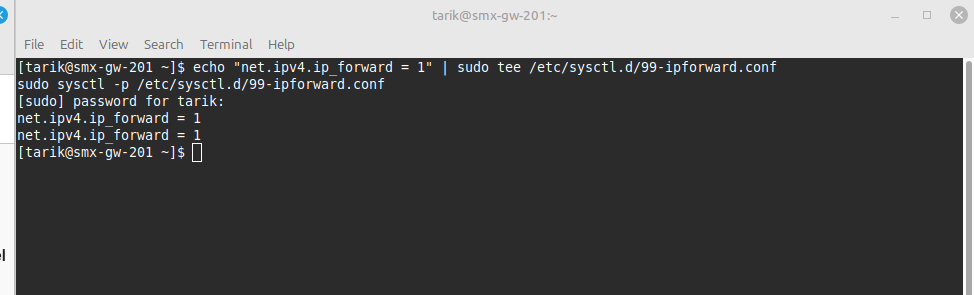
1. Activar IP Forwarding de forma permanent (Rocky Linux)
Per permetre que el sistema operatiu faci de router, cal activar l'enrutament de paquets al nucli i guardar-ho en un fitxer de configuració persistent.
echo "net.ipv4.ip_forward = 1" | sudo tee /etc/sysctl.d/99-ipforward.conf
sudo sysctl -p /etc/sysctl.d/99-ipforward.conf
2. Configurar el Firewall i NAT de manera permanent (Rocky Linux)
Assignem les zones de xarxa i el masquerade (NAT) de manera permanent perquè els clients tinguin Internet.
sudo firewall-cmd --permanent --zone=external --add-interface=enp0s9
sudo firewall-cmd --permanent --zone=internal --add-interface=enp0s8
sudo firewall-cmd --permanent --zone=external --add-masquerade
sudo firewall-cmd --reload
3. Reiniciar i comprovar
Després de reiniciar els equips, verifiquem que les regles de xarxa s'han mantingut automàticament.
3 Evidències de la Implementació
A continuació es mostren les captures que verifiquen la configuració, l'estat de la xarxa i la connectivitat. (Fes clic a qualsevol imatge per ampliar-la).
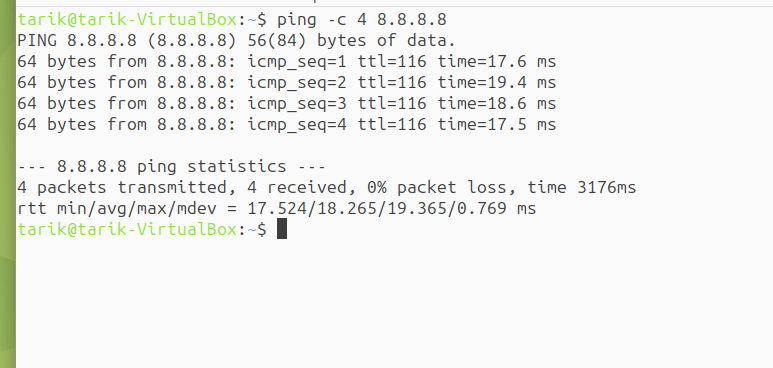
Comprovació que el client té accés a Internet a través del router gràcies a la configuració persistent aplicada.
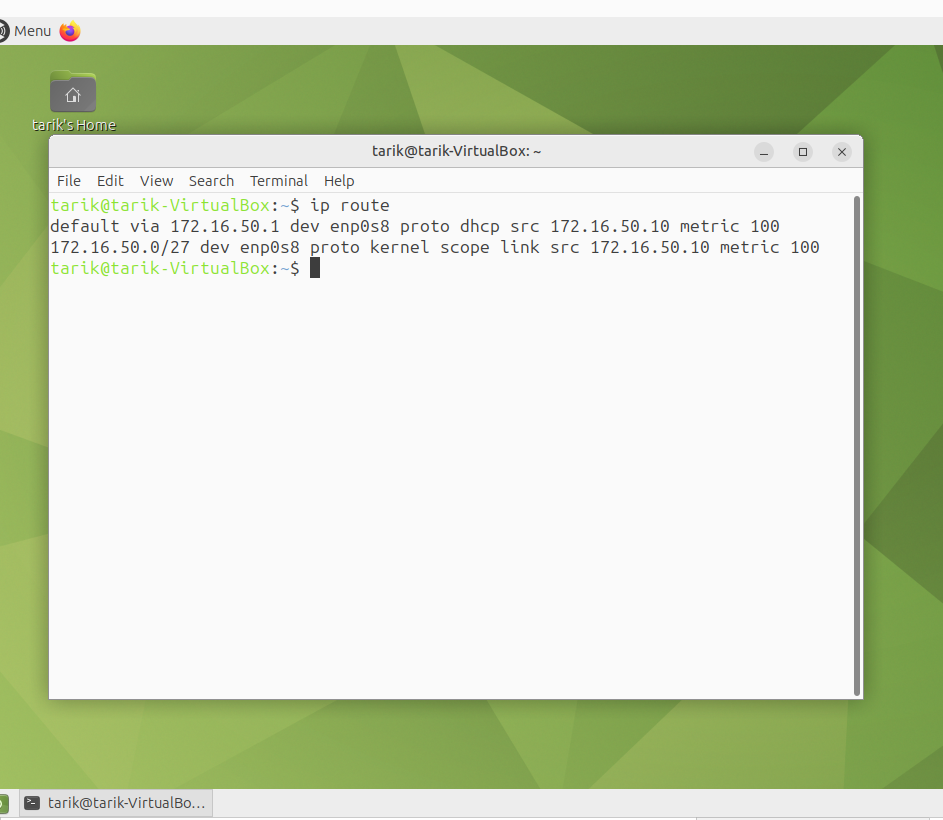
S'observa com el client ha recuperat la ruta per defecte de forma automàtica en arrencar, gràcies al DHCP.
Comprovació de la connectivitat a Internet des del propi servidor router, assegurant que la WAN funciona correctament.
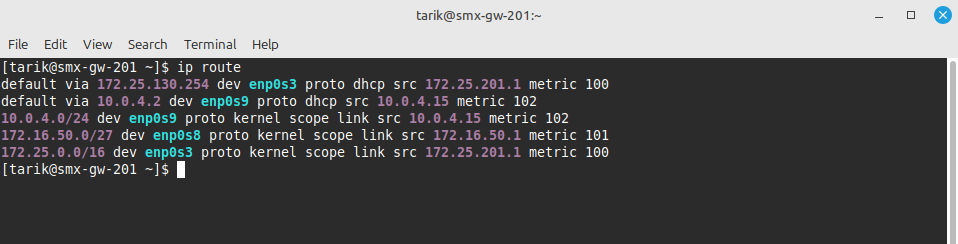
Verificació de la taula d'enrutament del Rocky Linux després d'un reinici, demostrant la persistència de les rutes configurades.
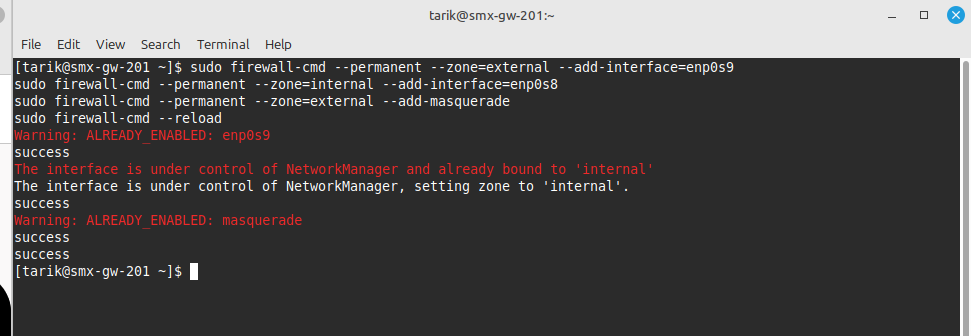
Captura de la configuració permanent de firewalld (masquerade i zones), que garanteix que el NAT segueixi actiu després del reinici.
✅ Conclusió i Resultats
La pràctica ha demostrat que l'ús de configuracions persistents (mitjançant fitxers sysctl i regles de firewalld) és l'única manera robusta de gestionar un entorn de servidor. En reiniciar la màquina, la xarxa continua funcionant de manera autònoma sense intervenció manual, complint així amb els requisits d'automatització i estabilitat exigits en entorns de producció i laboratoris virtualitzats.