
🛠️ Eines de Xarxa per a la Passarel·la
Diagnòstic, monitoratge i auditoria de trànsit en entorns Linux
1 Justificació: Eines de Diagnòstic
Quan hi ha un problema de connectivitat en una xarxa (com per exemple, un client que no pot accedir a Internet), els administradors de sistemes utilitzen un conjunt d'eines per aïllar la incidència. Cada eina permet resoldre un problema diferent i han d'utilitzar-se en un ordre lògic per descartar causes.
Quines eines s'instal·len i què fa cadascuna?
- Nmap: S'utilitza per al descobriment de hosts. Permet saber quins dispositius estan actius a la xarxa i quins ports tenen oberts. És el primer pas per veure si el client veu el router.
- Traceroute: Traça la ruta que segueixen els paquets des del nostre equip fins a un destí final (per exemple, Internet). Ens diu en quin "salt" o router es talla la connexió.
- Tcpdump: És un analitzador de trànsit. Captura els paquets que passen per una interfície de xarxa en temps real. Serveix per comprovar si les peticions surten i les respostes arriben (o si hi ha un bloqueig de firewall).
Ordre d'ús per aïllar una incidència:
- Nmap: Comprovar si la IP del gateway o del servidor és visible (Capa 3).
- Traceroute: Si el gateway respon però Internet no, veure on es perd el paquet cap a l'exterior.
- Tcpdump: Si la ruta és correcta però no hi ha resposta, capturar el trànsit per veure si el firewall està bloquejant els paquets ICMP o TCP.
2 Implementació: Ús de les Eines
A continuació es detallen les comandes utilitzades per resoldre un cas real de diagnòstic a la passarel·la:
1. Descoberta de hosts (Nmap)
Verifiquem quins equips estan aixecats a la nostra subxarxa local per on penja la passarel·la.
sudo nmap -sn 172.16.50.0/27
2. Anàlisi de la ruta a Internet (Traceroute)
Comprovem els salts de xarxa que fa el trànsit des del servidor cap als servidors DNS de Google.
traceroute 8.8.8.8
3. Captura de trànsit en temps real (Tcpdump)
Posem la interfície LAN en mode promiscu per capturar les peticions ICMP que arriben dels clients.
sudo tcpdump -i enp0s8 icmp
3 Evidències de la Implementació
A continuació es mostren les captures de pantalla que documenten l'execució de les eines de diagnòstic. (Fes clic a qualsevol imatge per ampliar-la).
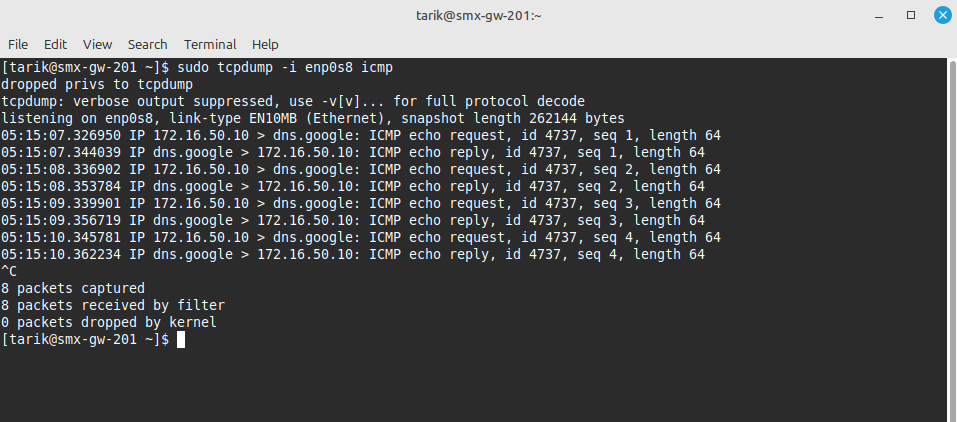
Captura de la comanda tcpdump interceptant els 8 paquets de sol·licitud i resposta (echo request/reply) entre el client 172.16.50.10 i Internet.
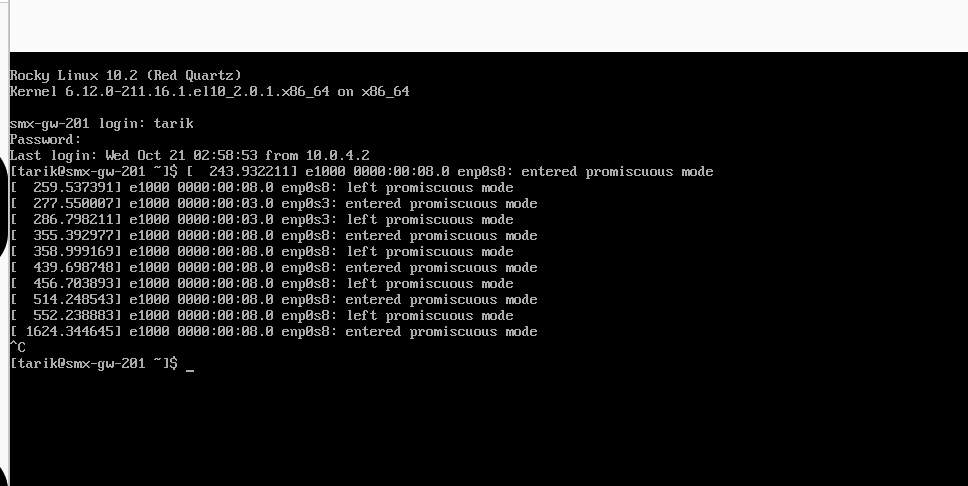
Notificacions del sistema operatiu sobre l'entrada i sortida de les interfícies de xarxa en mode promiscu durant l'anàlisi de tràfic amb eines de captura.
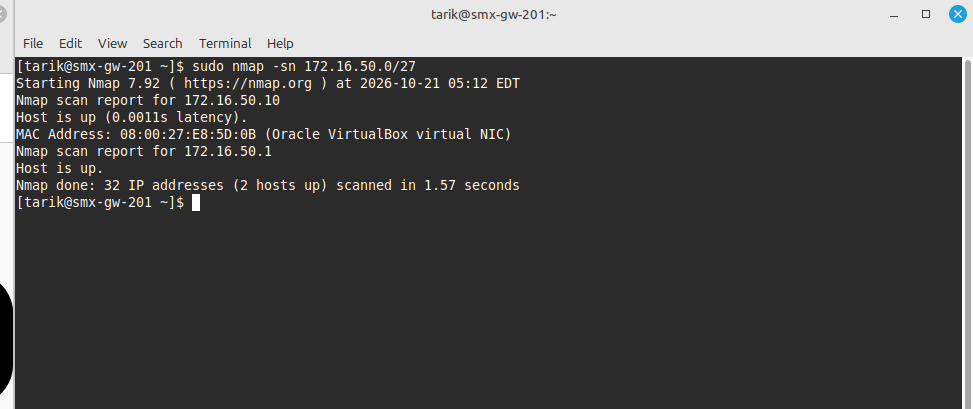
Escombrat amb nmap -sn detectant els 2 dispositius actius a la subxarxa (la pasarel·la 172.16.50.1 i el client 172.16.50.10 amb la seva adreça MAC).
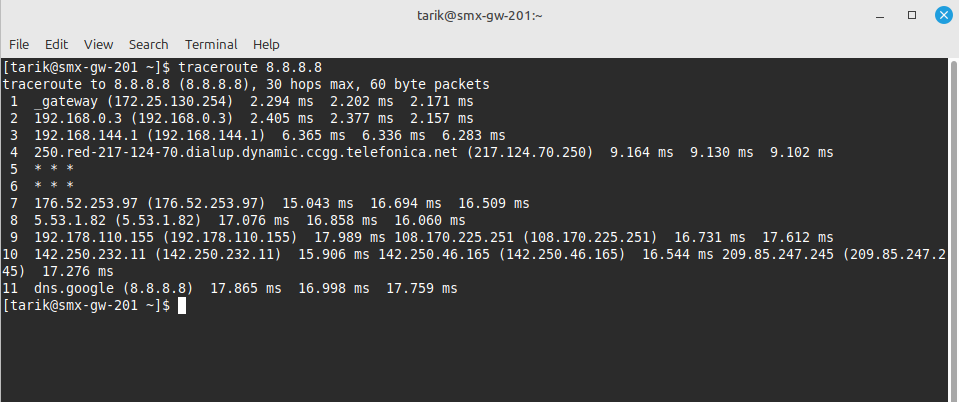
Traça dels 11 salts de xarxa cap als servidors DNS de Google (8.8.8.8) des del servidor Rocky Linux confirmant la sortida WAN sense bucles.
✅ Conclusió i Resultats
Mitjançant l'ús combinat de Nmap, Traceroute i Tcpdump, s'ha pogut verificar l'estat de la xarxa. S'ha comprovat que el client i la passarel·la es veuen (Nmap), que la ruta cap a Internet és correcta i sense bucles (Traceroute) i que el trànsit flueix bidireccionalment sense bloquejos de firewall (Tcpdump). Aquest conjunt d'eines és fonamental per al diagnòstic ràpid i eficaç de qualsevol incidència de xarxa.