
🌐 Configuració de la Passarel·la de Xarxa
Enrutament, resolució de noms i diagnòstic de xarxa al laboratori
1 Justificació: Funcionament de l'Enrutament
L'enrutament és el procés pel qual els paquets de dades viatgen d'una xarxa a una altra. En el context del nostre laboratori virtualitzat, tenim diferents màquines virtuals connectades a través de xarxes virtuals (VirtualBox), i necessitem que es comuniquin entre elles i amb l'exterior.
Per què la passarel·la és el punt que uneix les xarxes?
- Gateway (Passarel·la): És el dispositiu (en aquest cas, el nostre servidor Rocky Linux) que té accés a més d'una xarxa. Actua com la "porta de sortida" per defecte. Quan una MV vol enviar dades a una IP que no és de la seva pròpia subxarxa (per exemple, Internet), envia el paquet a la passarel·la.
- Enrutament entre xarxes: El servidor Rocky, gràcies a les seves taules de rutes, sap per quina interfície de xarxa ha d'enviar cada paquet (per la WAN si va a Internet, o per la LAN si va a altres clients).
- Resolució de noms (DNS): Quan escrivim una URL (com google.com), el sistema necessita un servidor DNS per traduir-la a una IP. La passarel·la ha d'assegurar que les peticions DNS arribin al servidor corresponent (en el nostre cas, 8.8.8.8).
Configurar correctament les rutes i les interfícies és vital per garantir la connectivitat "extrem a extrem" (end-to-end) que requereix qualsevol entorn de xarxa funcional.
2 Implementació: Eines i Comprovació
Per verificar que la configuració de la passarel·la és correcta, s'utilitzen eines de diagnòstic de xarxa (Nmap, Tcpdump, Traceroute).
1. Instal·lació d'eines de diagnòstic
Primer, s'instal·len els paquets necessaris al servidor Rocky Linux per fer auditories de xarxa.
sudo dnf install -y traceroute mtr nmap tcpdump
2. Comprovació de la taula d'enrutament i hosts
S'utilitza nmap per escanejar la subxarxa interna i comprovar que els hosts responen. Es verifica que el gateway (172.16.50.1) i els clients (com la MV 172.16.50.10) són visibles.
sudo nmap -sn 172.16.50.0/27
3. Anàlisi del trànsit (Captura de paquets)
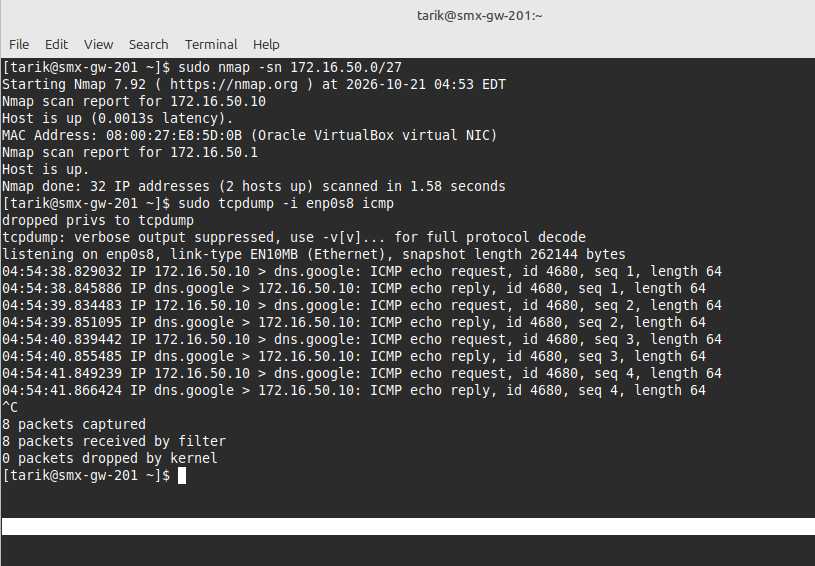
Es fa servir tcpdump per veure en temps real com els paquets ICMP (ping) surten de la interfície LAN i reben resposta, demostrant que la passarel·la fa la seva feina correctament.
sudo tcpdump -i enp0s8 icmp
4. Traça de ruta (Traceroute)
S'executa un traceroute cap a una IP externa (8.8.8.8) per veure quins salts fa el paquet. Això demostra que el trànsit surt del laboratori a través del router de la xarxa i arriba a Internet.
3 Evidències de la Implementació
A continuació es mostren les captures de pantalla que documenten les proves de connectivitat i diagnòstic de xarxa. (Fes clic a qualsevol imatge per ampliar-la).
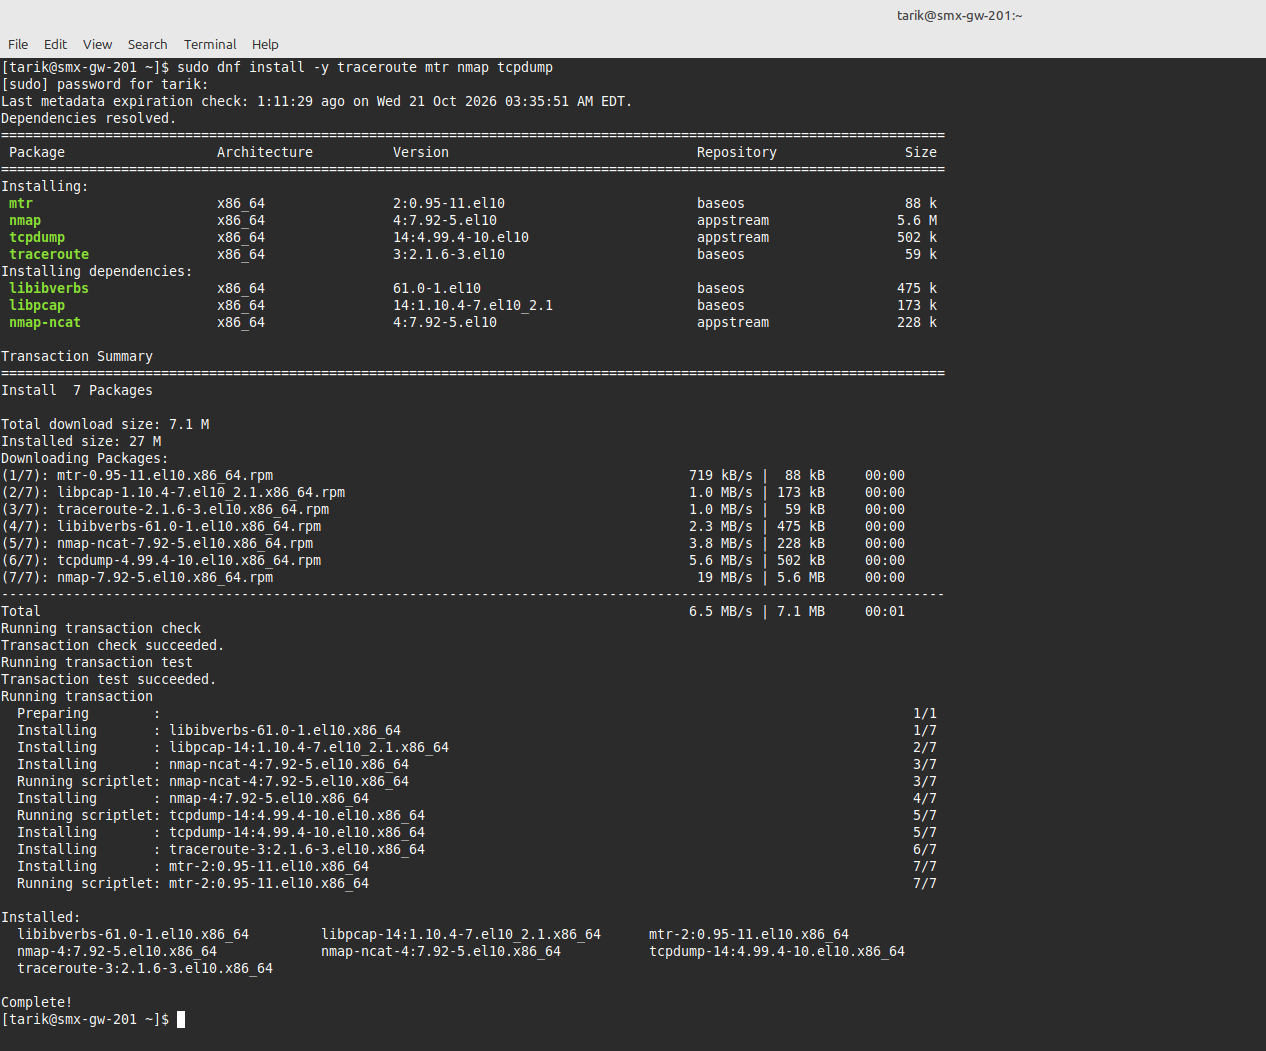
Captura de la instal·lació via DNF de les eines necessàries per a l'auditoria de xarxa al servidor Rocky Linux.
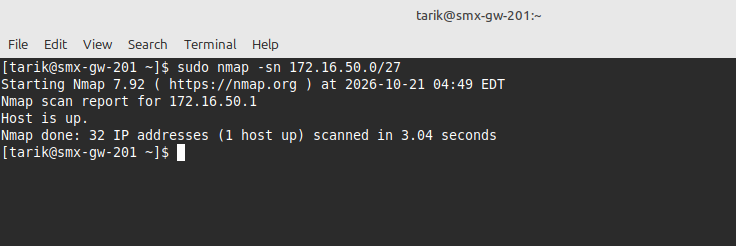
Comprovació que el gateway (172.16.50.1) està actiu a la xarxa interna mitjançant un escaneig ràpid amb Nmap.
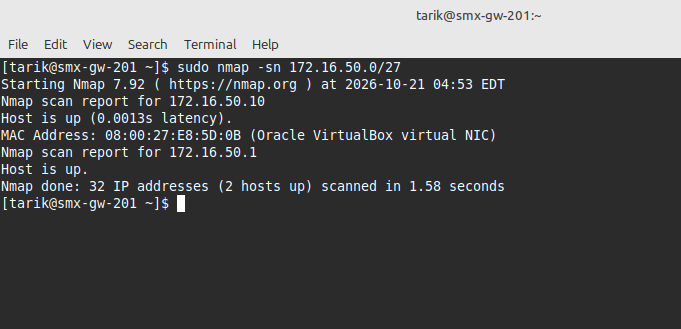
Escaneig complet de la xarxa LAN on es detecten 2 hosts actius (el router i un client), demostrant la connectivitat interna.
Ús de la comanda traceroute per verificar la sortida a Internet. S'observa com el trànsit surt del laboratori i passa pels routers del proveïdor fins a arribar al destí.
Captura en temps real amb tcpdump de les peticions i respostes ICMP (ping) a la interfície enp0s8, demostrant el trànsit actiu a la passarel·la.
✅ Conclusió i Resultats
S'ha demostrat la configuració correcta de la passarel·la de xarxa i l'enrutament entre les diferents interfícies. L'ús d'eines de diagnòstic com Nmap, Tcpdump i Traceroute ha permès verificar que les MVs es comuniquen entre si, que el gateway és el punt d'unió cap a l'exterior, i que les rutes estan correctament definides. Això assegura un entorn de laboratori totalment operatiu i connectat a Internet.