
🔑 Accés SSH del Professorat
Implementació de claus SSH segures per a l'accés als portafolis de l'equip
1 Justificació: Privilegis i Traçabilitat
En un entorn de laboratori on els alumnes allotgen els seus portafolis, permetre l'accés del professorat és fonamental per a l'avaluació. No obstant això, aquest accés ha de ser segur, traçable i revocable.
Per què donem aquests privilegis al professor?
- Avaluació contínua: El docent necessita revisar el codi, els fitxers de configuració i les evidències allotjades al servidor de l'equip.
- Suport tècnic: Permet al professor ajudar a resoldre errors greus en els servidors dels alumnes sense necessitat de desplaçar-se físicament.
Com garantim que l'accés sigui traçable i revocable?
- Traçabilitat: Cada acció del professor queda registrada als logs del sistema (
/var/log/auth.log), identificant que l'accés s'ha fet utilitzant el compte específic del docent (o la seva clau). - Revocabilitat: En eliminar la clau pública del professor del fitxer
~/.ssh/authorized_keys, el seu accés queda revocat immediatament sense haver de canviar cap contrasenya. - Autenticació forta: L'ús de claus SSH (RSA o ED25519) evita atacs de força bruta i garanteix que només qui posseeixi la clau privada (el professor) pugui entrar.
2 Implementació: Accés per Claus
El procés consisteix a autoritzar la clau pública del professorat al servidor de cada membre de l'equip. A continuació es mostra el procediment estàndard a la MV de l'equip:
1. Obtenir la clau pública del professor
El professor proporciona la seva clau pública (normalment un fitxer .pub). Aquesta clau s'ha d'afegir al fitxer d'autoritzacions de l'usuari del portafoli.
# Assegurar-se que el directori .ssh existeix i té els permisos correctes
mkdir -p ~/.ssh
chmod 700 ~/.ssh

# Afegir la clau pública del professor al fitxer authorized_keys
# (Substituir "ssh-ed25519 AAAAC3..." per la clau real del professor)
echo "ssh-ed25519 AAAAC3NzaC1lZDI1NTE5AAAAI... professor@inscastellbisbal" >> ~/.ssh/authorized_keys

# Assegurar permisos correctes per al fitxer
chmod 600 ~/.ssh/authorized_keys
2. Verificar que el servei SSH està actiu
sudo systemctl status ssh
# Ha de mostrar: active (running)
3. Comprovació per part del professor
Un cop afegida la clau, el professor pot accedir al portafolis de l'alumne sense necessitat de contrasenya, utilitzant la seva pròpia clau privada:
ssh tarik@172.25.201.1
# El sistema no demanarà contrasenya si la clau està ben configurada
3 Evidències de la Implementació
A continuació es mostren les captures de pantalla que documenten la configuració del fitxer d'autoritzacions a les MVs de cada membre de l'equip. (Fes clic a qualsevol imatge per ampliar-la).
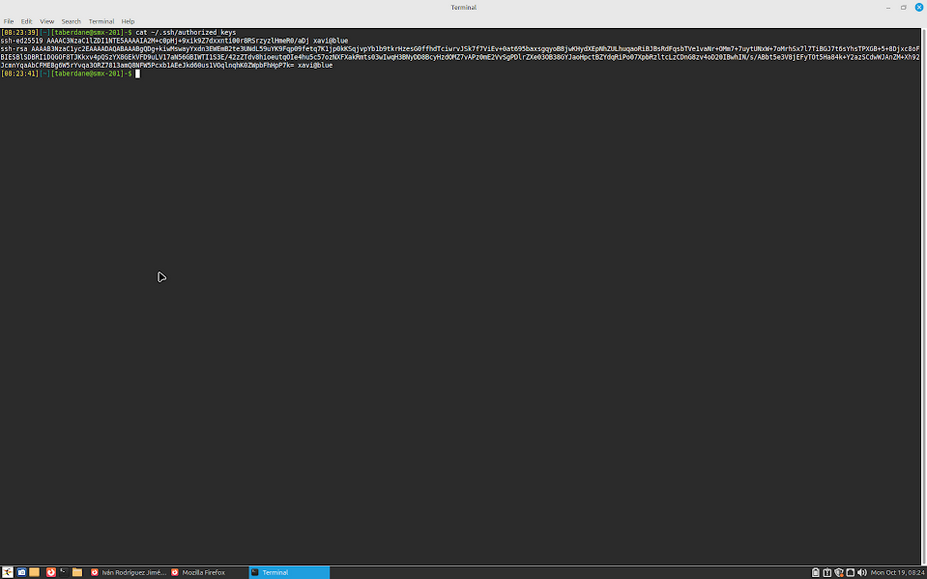
Captura del contingut del fitxer ~/.ssh/authorized_keys a la MV del nostre company Tarik. S'observa la clau pública del professor afegida per permetre l'accés segur al seu portafolis.
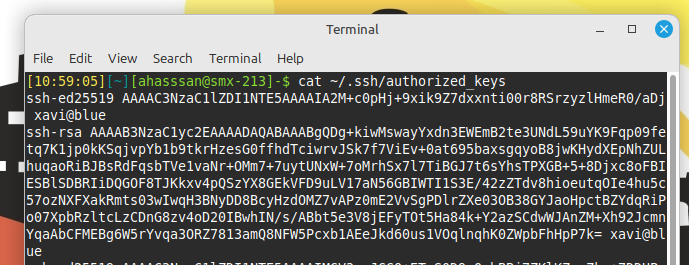
Verificació del fitxer authorized_keys al servidor d'Ali Hassan. La clau del professor està correctament instal·lada, garantint l'accés per a l'avaluació.
Comprovació de la clau autoritzada al servidor d'en Jan Lopez. Es completa així la configuració d'accés per part del professorat a tots els portafolis de l'equip.
✅ Conclusió i Resultats
S'ha configurat correctament l'accés SSH mitjançant claus criptogràfiques per al professorat a les tres MVs de l'equip (Tarik, Ali i Jan). Això garanteix un accés segur, traçable i directe als portafolis sense haver de compartir contrasenyes, complint amb els estàndards de seguretat i permetent una revocació immediata si fos necessari.